সাইবার হামলার উচ্চ ঝুঁকিতে ইউরোপের প্রতি দুজনে একজন

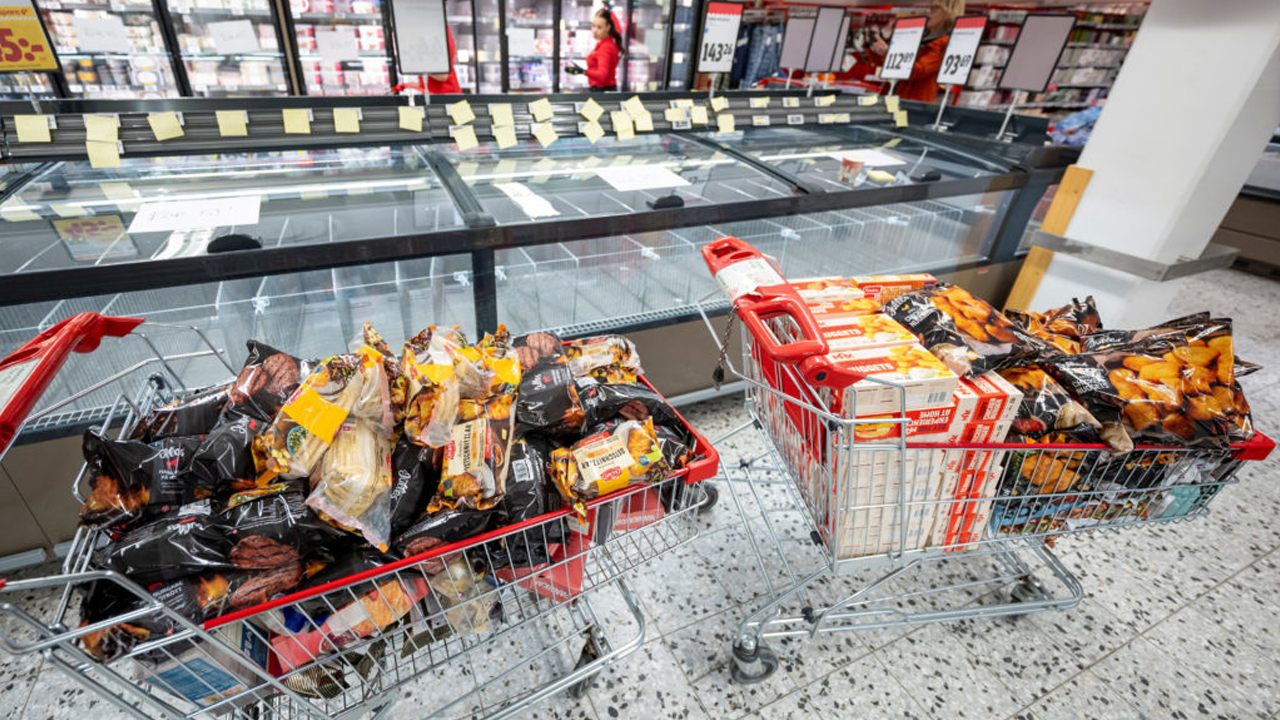
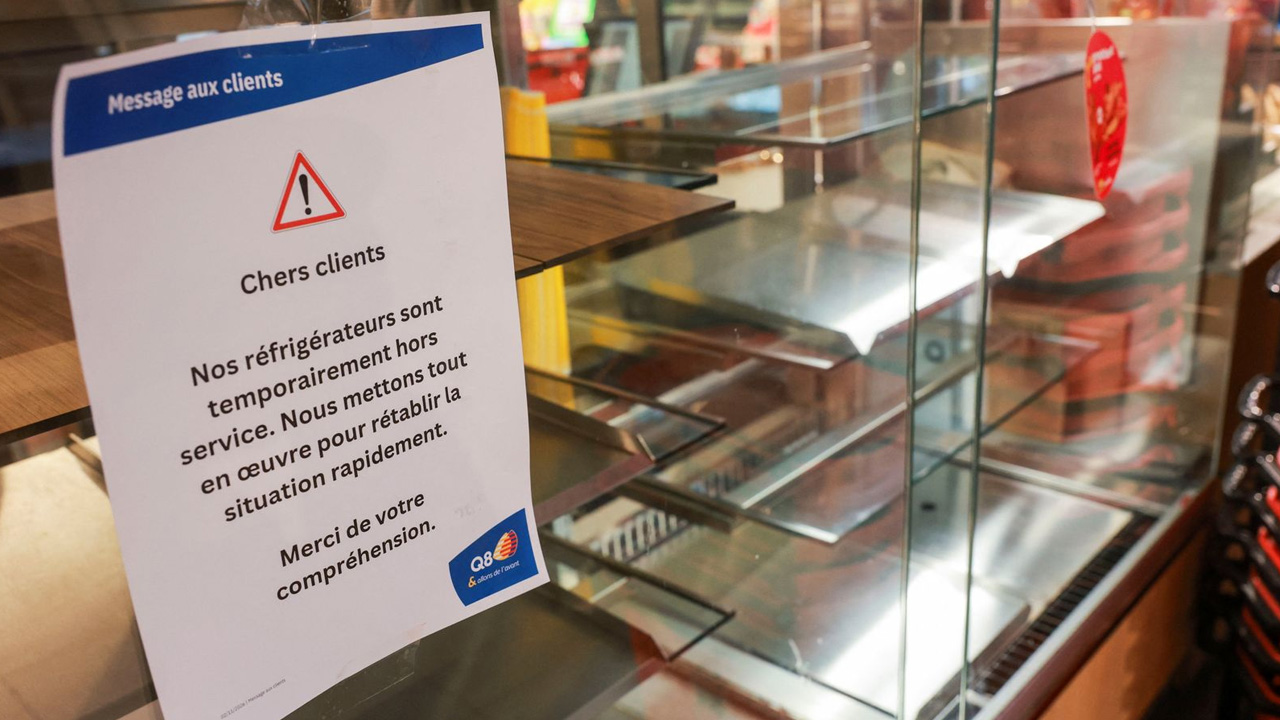
ইউরোপজুড়ে সুপারমার্কেট ও ব্লাড ব্যাংকের ফ্রিজারের পর রাষ্ট্রীয় মৌলিক অবকাঠামোগুলো ক্রমেই সাইবার হামলার ঝুঁকিতে পড়ছে। সম্প্রতি হ্যাকারদের পরবর্তী লক্ষ্যবস্তু সাধারণ মানুষের রাউটার ও গৃহস্থালির অন্যান্য ইন্টারনেট-সংযুক্ত স্মার্ট সরঞ্জামগুলো হতে পারে সতর্ক করেছেন ইউরোপীয় ইউনিয়ন (ইইউ)। ইউরোপের এই নাজুক সাইবার পরিস্থিতি নিয়ে আরও উদ্বেগজনক তথ্য সামনে এনেছে এথিক্যাল হ্যাকারদের সংগঠন ‘হোয়াইটলিস্টহ্যাকার্স’।
সংবাদমাধ্যম ইউরোনিউজকে সংস্থাটি জানিয়েছে, বর্তমানে ইউরোপের প্রতি দুজন মানুষের একজন গুরুতর সাইবার হামলার ঝুঁকিতে রয়েছেন। অথচ বাস্তবতা হলো, সাধারণ মানুষ সাইবার আক্রমণের চেয়ে চুরি কিংবা বজ্রপাতে আক্রান্ত হওয়ার ভয় বেশি পান। আর সাইবার হামলার জন্য সবচেয়ে দুর্বল বা স্পর্শকাতর জায়গা মানুষ নিজেই।
হোয়াইটলিস্টহ্যাকার্সের সাইবার নিরাপত্তা বিশেষজ্ঞ মার্কো ডি ফিলিপোর বলেন, ‘গত দুই সপ্তাহে আমরা এমন কিছু চাঞ্চল্যকর সাইবার হামলার ঘটনার মুখোমুখি হয়েছি, যার নজির আগে পুরো এক বছরেও দেখা যায়নি।’
সাইবার ঝুঁকিকে এখনও ব্যাপকভাবে অবমূল্যায়ন করা হচ্ছে উল্লেখ করে তিনি বলেন, ‘বজ্রপাতে আক্রান্ত হওয়ার সম্ভাবনা মাত্র দুই লাখে এক, অথচ ইউরোপের অর্ধেক মানুষই এখন সাইবার হামলার উচ্চ ঝুঁকিতে।’
বর্তমান প্রযুক্তিবাজারে নিরাপত্তার চেয়ে পণ্যকে সহজ ও সুবিধাজনক করার ওপর বেশি জোর দেওয়া হচ্ছে বলে আক্ষেপ করেন এই বিশেষজ্ঞ। উদাহরণ হিসেবে তিনি স্মার্ট হোম প্রযুক্তি ও ইন্টারনেট-সংযুক্ত সুপারমার্কেট ফ্রিজের কথা উল্লেখ করেন, যেগুলো দূর থেকে নিয়ন্ত্রণ করা গেলেও নিরাপত্তার দিক থেকে অত্যন্ত ভঙ্গুর। এই সংকট কাটাতে শিক্ষাব্যবস্থার গোড়া থেকেই ডিজিটাল বিপদ চেনার প্রশিক্ষণ শুরু করার তাগিদ দেন মার্কো ডি ফিলিপো।
জার্মানির ফেডারেল ক্রিমিনাল পুলিশ অফিসের ‘সাইবারক্রাইম পরিস্থিতি প্রতিবেদন ২০২৫’ অনুযায়ী, কেবল ২০২৫ সালেই দেশটিতে সাইবার অপরাধের কারণে ২০২ দশমিক ৪ বিলিয়ন ইউরোর বিশাল অর্থনৈতিক ক্ষতি নথিভুক্ত হয়েছে। সম্প্রতি জার্মানির রাজনৈতিক দল অলটারনেটিভ ফর জার্মানির (এএফডি) তথ্য ফাঁস, অর্থ লেনদেনকারী প্রতিষ্ঠান রেভোলিউট এবং কোল্ড স্টোরেজে হামলার মতো ঘটনাগুলো নিয়ে কাজ করেছেন তিনি।
বিশেষ করে ২০২৬ সালের আগস্টে বার্লিনের সরকারি নেটওয়ার্কে হওয়া সাইবার হামলাটিকে অত্যন্ত উদ্বেগজনক বলে উল্লেখ করেন এই এথিক্যাল হ্যাকার। ওই হামলায় ‘রাইসিডা’ নামক র্যানসমওয়্যার গোষ্ঠী ৩০ বিটকয়েন (প্রায় ২০ লাখ ইউরো) মুক্তিপণ দাবি করেছিল। বার্লিন সিনেট তা দিতে অস্বীকৃতি জানালে প্রায় ১৪ লাখ গোপনীয় সরকারি নথি ডার্ক ওয়েবে ফাঁস করে দেওয়া হয়।
ডি ফিলিপো জানান, ‘ক্লিকফিক্স’ নামের একটি কৌশল ব্যবহার করে মানুষের অসতর্কতাকে কাজে লাগিয়েছিল হ্যাকাররা। ভুক্তভোগীকে একটি ওয়েবসাইটে নিয়ে গিয়ে তিনি রোবট নন, বরং মানুষ সেটা প্রমাণের কথা বলে একটি নির্দিষ্ট কী-কম্বিনেশন ও কমান্ড চালানোর নির্দেশ দেওয়া হয়েছিল। এর মাধ্যমে ভুক্তভোগী নিজেই হ্যাকারদের সিস্টেমে ঢোকার দরজা খুলে দেন।
বিষয়টিকে ব্যাংক ডাকাতির সঙ্গে তুলনা করে ডি ফিলিপো বলেন, এটি অনেকটা এমন যে কেউ ই-মেইল পাঠিয়ে বলছে, ‘আমি আজ রাত ১০টায় ব্যাংক ডাকাতি করতে আসব, দয়া করে দরজাটা একটু খোলা রাখবেন যাতে সরাসরি ভল্টে যেতে পারি।’ এই ঘটনা থেকে ব্যবহারকারীর অসতর্কতা দূর করার পাশাপাশি সাধারণ কর্মীদের হাতে স্পর্শকাতর কমান্ড চালানোর প্রশাসনিক অনুমতি না রাখার শিক্ষা নেওয়ার ওপর জোর দেন এই সাইবার বিশেষজ্ঞ।
সাইবার হামলার কৌশল দ্রুত পরিবর্তিত হচ্ছে বলেও সতর্ক করেন ডি ফিলিপো। তিনি বলেন, ‘হামলা চালাতে প্রতিদিনই নতুন নতুন কৌশল ও পদ্ধতি তৈরি হচ্ছে। ফ্রিজের ক্ষেত্রে হ্যাকাররা একবার একটি নিরাপত্তা ত্রুটি খুঁজে পেয়েছিল। এখন তাদের শুধু শনাক্ত করতে হবে, কারা একই মডেলের ফ্রিজ ব্যবহার করছে। এরপর সেই অনুযায়ী হামলা ছড়িয়ে দেওয়া সম্ভব।’
তার মতে, একটি নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর তা দ্রুত বড় ধরনের ঝুঁকিতে পরিণত হতে পারে। ডি ফিলিপোর দাবি, প্রায় ৮০ থেকে ৯৫ শতাংশ সাইবার হামলার পেছনে কোনো না কোনোভাবে মানুষের সম্পৃক্ততা থাকে। বার্লিনের সরকারি নেটওয়ার্কে হামলার ঘটনাও এর একটি উদাহরণ।
তিনি বলেন, ‘সাইবার হামলা মোকাবিলায় প্রতিরোধক্ষমতা গড়ে তুলতে শিক্ষা ও সচেতনতার ওপর বিশেষ গুরুত্ব দিতে হবে। নিরাপত্তার ক্ষেত্রে মানুষের ভূমিকার বিষয়টিও বিবেচনায় নিতে হবে। শুধু প্রযুক্তি দিয়ে এ সমস্যার সমাধান সম্ভব নয়।’